
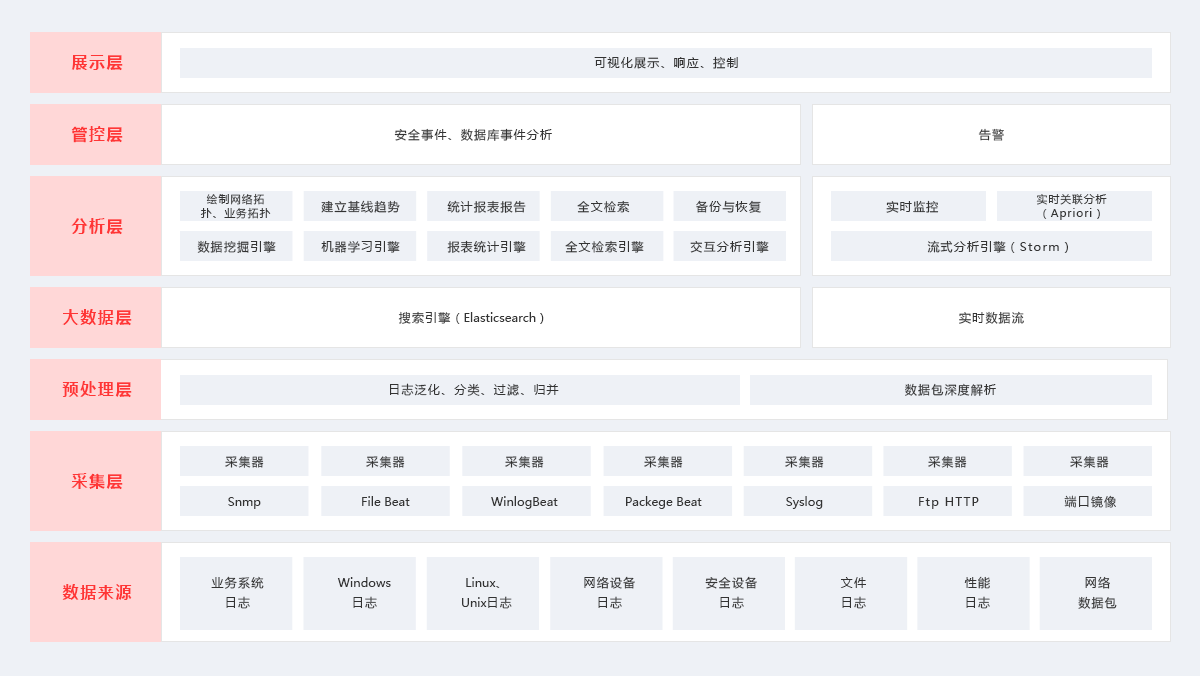
整体架构
产品功能及特点
 首页展示
首页展示为用户提供了一个从用户自身业务需要出发使用本系统的快速入口,通过预先配置。
 事件查询
用户可自定义查询策略,基于资源类型、事件类型、事件名称、时间级别、来源地址、目的地址等信息进行组成查询,并支持模糊查询。
 原始日志
用户可自定义查询策略,基于资源类型、日志级别、应用名称、设备地址、及时间段等信息进行组合查询,并支持模糊查询。
 告警管理
JH-LAS在日志分析引擎的驱动下,根据告警规则,针对来自企业和组织的海量事件进行实时分析,抽取出对于安全管理人员真正有用的安全信息。
 关联规则、解析规则
系统具备日志关联分析功能。系统提供了可视化的规则编辑器,用户可以定义基于逻辑表达式的关联规则。
 资产管理
系统能够对审计数据源以资产的形式进行统一的维护,能够以列表或者拓扑的方式查看资产清单和详细信息。
 统计分析
系统提供实例统计视图,用户可以根据内置或者自定义统计分析策略,从事件的多个维度实时进行安全事件统计分析。
 报表管理
系统内置了丰富的报表报告模板,包括操作系统统计报表、安全设备统计报表、网络设备统计报表、数据库统计报表、应用统计报表等。
 用户管理
系统采用基于角色的权限管理机制,提供三权分离的设计,内置操作管理员、账号管理员和审计管理员。
 知识库管理
为企事业单位搭建海量知识集中存储,实现统一的漏洞库、预警发布操作、安全公告、漏洞库升级等。
 授权管理
采用基于角色的权限管理机制,通过角色定义支持多用户访问。
 采集器管理
采集引擎是JH-LAS提供的、用于安装在企业和组织网络中的目标主机或中介主机上的应用程序。
 系统设置
系统具有丰富的自身配置管理功能,包括自身安全配置、系统运行参数配置、采集器配置等。
 集中化的日志综合审计
JH-LAS提供强大的日志综合审计功能,为不同层级的用户提供了多视角、多层次的审计视图。
 全面的智能收集功能
不断的连接检查和完整性检查以及可自定义的缓存功能,可确保平台接收到所有数据。
 标准、格式化日志
各种安全事件日志(攻击、入侵、异常)、各种行为事件日志(内控、违规)、各种弱点扫描日志(弱点、漏洞)、各种状态监控日志(可用性、性能、状态)。
 创新的日志解析能力
解析规则激活,仅当接收到对应的日志后,规则才会被激活,同时支持未识别日志水印处理,采用多级解析功能和动态规划算法。
 先进关联算法
JH-LAS的关联分析引擎采取了In-Memory的设计,全内存运算方式保证了事件分析极高的效率和实时性。
 可维护性及可拓展性
系统具有对自身的维护配置功能,如:系统参数设置、系统日志管理等。
 采用通用的安全事件标准
JH-LAS根据多年的网络安全经验,总结出了通用标准的安全事件归一化格式和分类体系结构。
 灵活的部署方式
JH-LAS采用旁路方式部署,在不改变网络结构的情况下,实现对信息系统产生的事件进行统一的管理和存储。
部署方案
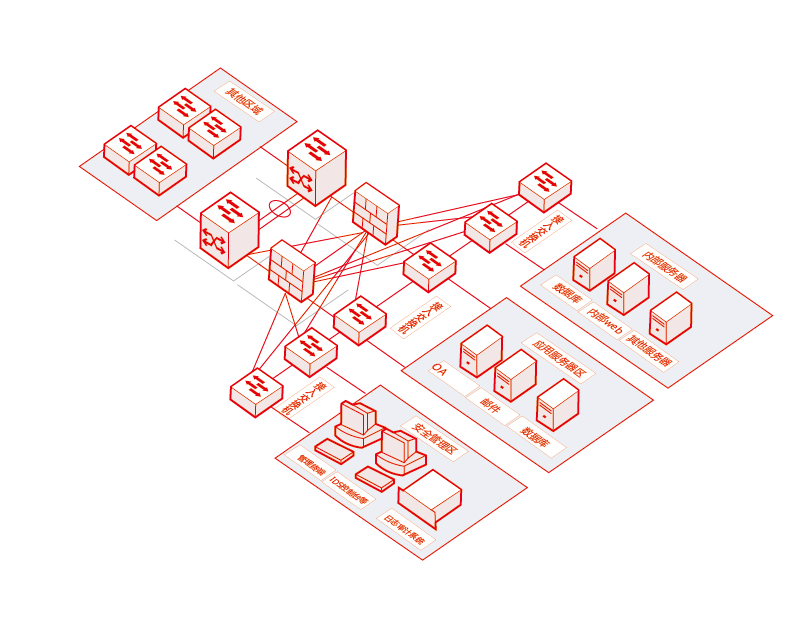
从任意应用系统、云服务、服务器、网络设备等采集TB级别日志数据。集中日志,不再需要额外的归档、备份工作。另有轻量级采集端,提供高级处理和数据集成功能。
搜索和统计日志进入索引文件之后,用户可以像使用搜索引擎一样使用日志审计与分析系统进行日志搜索,查找满足特定条件的日志。
可视化和仪表盘通过统计菜单,创建饼图、柱状图、折线图、地图等各种可视化效果,以支持各种用户场景。将不同纬度的可视化效果汇聚成仪表盘,辅助用户实时查看当前事件变更。
告警与报表对特定事件、固定阈值、动态基线等多种方式的实时、定时监控告警。使用电子邮件、微信、电话、远端接口等各种方式发送自定义告警内容。