
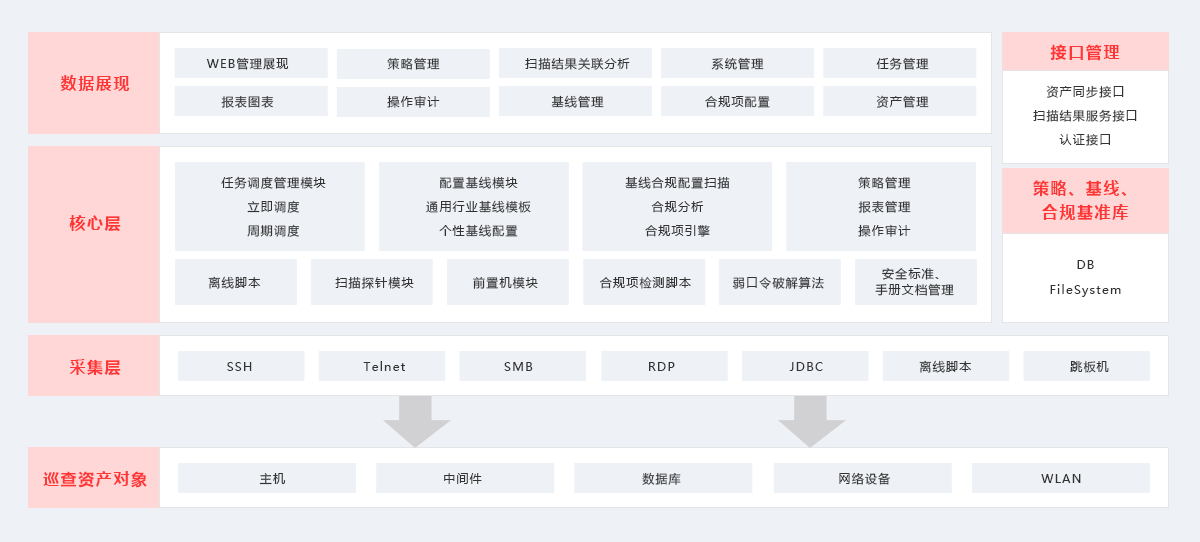
整体架构
产品功能及特点
 离线巡查功能
配置核查管理系统实现按照设备类型的离线脚本核查方式,在系统中下载对应的离线脚本,也可以自定义核查内容来适应不同需求。
 减少基线管理成本
系统自动进行安全配置检查,节省传统手动单点安全配置检查时间,避免传统人工检查方式所带来的失误风险,并出具详细检测报告。
 等级保护合规
系统结合等级保护进行安全配置检查,围绕等保定级开展业务系统资产管理、安全配置检查、安全配置报告和建议。
 企业范围统一基线
企业范围内统一的基线标准与全面专业的检查能力,使企业对所属信息资产的安全管控能力达到新的高度。
 对传统漏洞扫描的补充
对传统漏洞扫描产品的强力补充,能够帮助用户发现网络和应用中存在的配置缺陷、管理漏洞。
 运维人员管理复杂
XX用户存在大量的系统和设备,传统的登录方式很难满足迅速发展的业务需求,设备运维人员登录管理较为复杂。
减少基线管理成本系统自动进行安全配置检查,节省传统手动单点安全配置检查时间,避免传统人工检查方式所带来的失误风险,并出具详细检测报告。
部署方案
实现功能要点
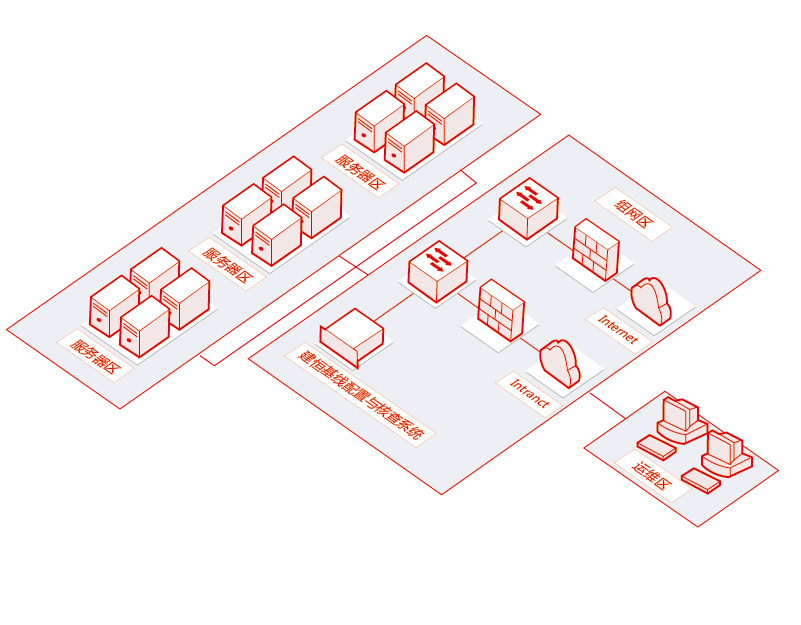
产品部署系统提供多种远程检测手段,包括SSH、Telnet、RDP、SMB、JDBC、跳板机等以及导入分析等方式,全面检测各类型系统和设备;部署方式简单灵活。