
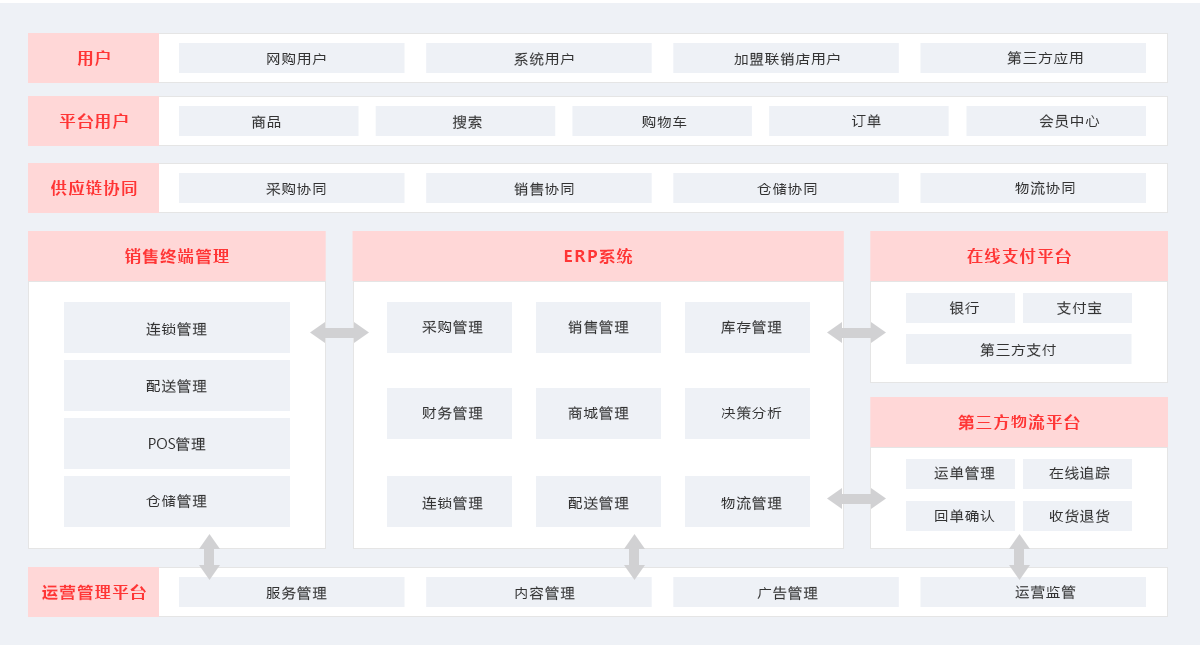
整体架构
产品功能及特点
 虚拟化安全资源池Vetrix
虚拟化安全资源池由各种物理形态或虚拟形态的网络安全设备组成,这些安全设备由管理中心统一部署、管理、调度,以实现相应的安全功能。
 软件定义安全(SDS)
SDS理念是从SDN引申而来,原理是将物理的、虚拟化的网络安全设备与它们的接入模式、部署位置解耦,抽象为安全资源池里的资源。
 软件定义安全资源
配备安全资源是实现网络安全防护的基础。在SDS模式下,安全资源由管理中心通过软件编程的方式进行统一注册、管理。
 安全高可靠增强
提供智慧流安全平台级、安全设备级的双机热备,当检测到故障发生时,能实时自动对平台及安全设备进行主备切换。
 可信动态访问控制
基于访问目标对象风险等级,建立动态访问鉴权机制,动态调整访问控制策略
 终端访问管控
面向桌面终端、移动终端等构建集智能接入、安全管控、持续监测为一体的终端安全访问管控机制
 持续信任评估
基于访问主体行为、安全属性、内外部威胁及风险因素,综合评估当前访问主体可信任度
 安全网关
面向访问主体的业务应用访问,提供安全可控的业务访问通道
 细粒度权限管理
面向应用访问授权,默认分配工作所需的最小权限,用户根据权限访问资源,减少内网资源暴露
部署方案
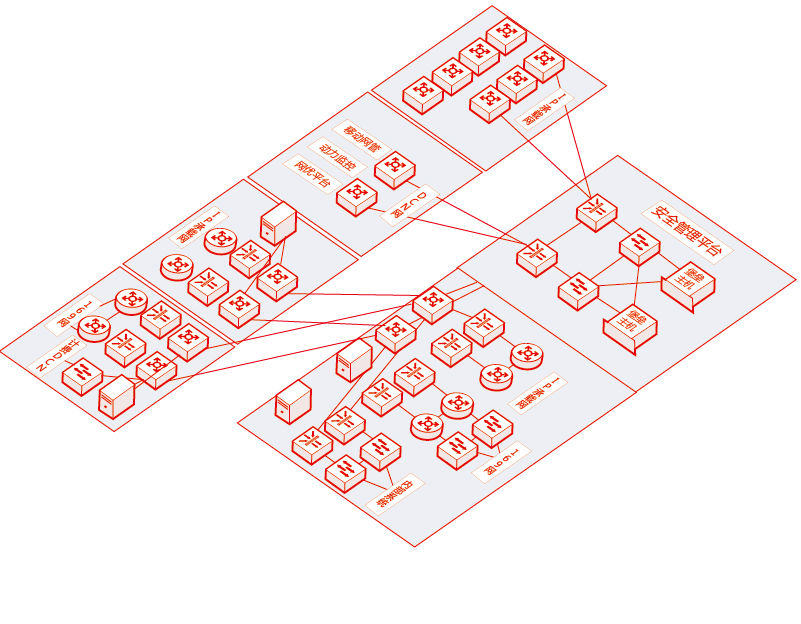
实现功能要点
部署方式业务资源池与安全资源池直连。
安全资源弹性可扩展软件编排的方式、支持虚拟化的安全设备等特性简化了安全设备集群化部署。